NVIDIA OpenShell Bawa Pendekatan Baru Keamanan AI Agent, Dari Sandbox hingga Kebijakan Akses yang Lebih Fleksibel

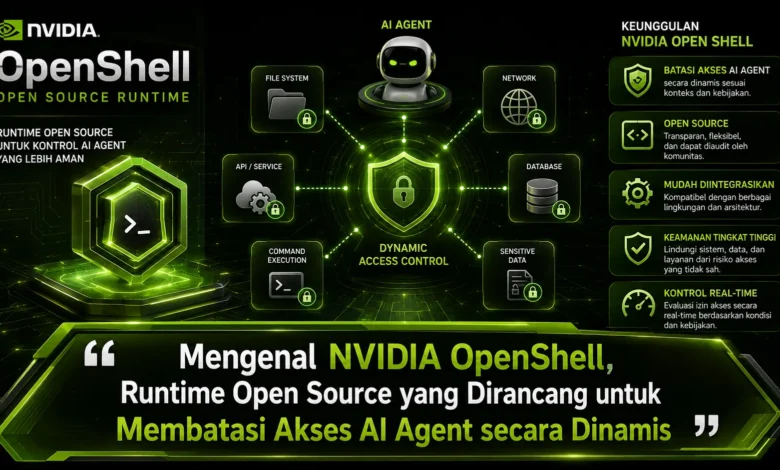
Kemampuan AI agent berkembang dari sekadar menghasilkan jawaban menjadi sistem yang dapat menjalankan kode, menggunakan tools, membaca file, dan berinteraksi dengan layanan eksternal. Kemampuan yang semakin luas tersebut membuat keamanan pada tingkat runtime ikut menjadi perhatian penting. NVIDIA OpenShell menawarkan pendekatan open source untuk menjalankan AI agent dalam lingkungan yang lebih terkontrol melalui sandbox dan kebijakan akses yang dapat disesuaikan. Kehadirannya memperlihatkan bagaimana TEKNOLOGI agentic AI mulai membutuhkan perlindungan yang tidak hanya bergantung pada instruksi model, tetapi juga pada batas teknis yang diterapkan selama agent bekerja.
Keamanan AI Agent Mulai Diperkuat Langsung pada Tingkat Runtime
NVIDIA OpenShell hadir sebagai runtime open source yang memberikan batas operasional bagi agentic AI. Model keamanan tersebut menjadi makin penting karena autonomous agent generasi baru dapat melakukan tindakan secara aktif yang melibatkan resource komputer.
Daripada memberikan akses luas sejak awal, OpenShell mengoperasikan workload melalui sandbox yang terkontrol. Akses terhadap filesystem, akses menuju layanan eksternal, kemampuan menjalankan program, serta penggunaan resource lainnya dapat dibatasi berdasarkan policy. Melalui pendekatan tersebut, TEKNOLOGI AI dapat mempertahankan kemampuan agent tanpa harus membuka seluruh lingkungan secara bebas.
Lingkungan Sandbox Menjadi Fondasi Penting Keamanan Agentic AI
Lingkungan terisolasi menjadi salah satu konsep utama dalam pengelolaan autonomous agent. Dengan mekanisme sandbox, agent dapat menjalankan pekerjaan di ruang khusus. Sasaran utamanya adalah membatasi jangkauan aktivitas agent.
Sebagai contoh, apabila agent hanya membutuhkan folder proyek, maka akses terhadap bagian filesystem lainnya dapat dibuat tidak tersedia. Prinsip tersebut dapat digunakan terhadap berbagai aktivitas agent, sehingga perilaku agent di luar kebutuhan memiliki batas operasional yang lebih jelas. Pendekatan sandbox tersebut membuat TEKNOLOGI agentic AI memiliki batas eksekusi yang lebih tegas.
Policy OpenShell Bisa Menyesuaikan Kebutuhan AI Agent
Pekerjaan sistem agentic dapat berkembang mengikuti tugas yang sedang dijalankan. Dalam satu proses, agent mungkin sekadar menggunakan data lokal, sedangkan ketika tugas berkembang agent dapat membutuhkan endpoint eksternal. Karena itu, aturan akses yang dinamis menjadi elemen penting.
Melalui kebijakan runtime, developer dapat membatasi kemampuan agent berdasarkan fungsi yang diperlukan. Ketika persyaratan berubah, kebijakan dapat diubah tanpa menghilangkan pembatasan terhadap resource lain. Pendekatan tersebut membantu menggabungkan batas sistem dengan kemampuan agent, sesuatu yang menjadi penting ketika TEKNOLOGI AI memperoleh tanggung jawab lebih besar.
OpenShell Membatasi Resource yang Dapat Digunakan AI Agent
Penyimpanan lokal, network, dan process execution merupakan area penting yang membutuhkan pembatasan ketika autonomous agent menjalankan tugas. Apabila izin diberikan tanpa batas, agent dapat berinteraksi dengan bagian sistem yang tidak relevan.
Runtime tersebut memungkinkan kebijakan diterapkan pada berbagai aktivitas runtime. Akses filesystem dapat dibatasi berdasarkan kebutuhan, sedangkan koneksi keluar dapat dibatasi sesuai endpoint yang diperlukan. Pengelolaan aktivitas eksekusi turut membantu menjaga identitas serta ruang kerja agent. Pengelolaan berlapis ini membuat TEKNOLOGI AI tidak semata bergantung pada kepatuhan model.
OpenShell Membawa Pendekatan Lebih Aman untuk Akses Layanan Eksternal
Autonomous agent yang menggunakan berbagai API sering membutuhkan autentikasi agar mampu berkomunikasi dengan layanan. Rahasia akses tersebut perlu dilindungi dengan baik karena akses yang terlalu luas dapat meningkatkan risiko.
Model pengelolaan agent seperti ini membantu mengendalikan penggunaan informasi autentikasi. Melalui mekanisme tersebut, agent dapat mengakses layanan sesuai izin yang diberikan tanpa harus memperoleh seluruh rahasia lingkungan. Pendekatan akses tersebut menjadi lebih relevan ketika TEKNOLOGI agentic AI menangani workflow yang memiliki banyak integrasi.
OpenShell Menambahkan Batas Teknis di Luar Prompt AI Agent
System prompt dapat menjelaskan tindakan yang diizinkan, tetapi lapisan tersebut memiliki fungsi berbeda dari kontrol runtime. Apabila autonomous agent mampu melakukan tindakan nyata, diperlukan kontrol teknis yang ditegakkan di luar keputusan model.
Dalam konteks ini OpenShell memberikan lapisan tambahan dengan menerapkan kebijakan pada lingkungan eksekusi. Jika AI berusaha resource di luar kebijakan, runtime dapat menolak aktivitas berdasarkan policy. Integrasi kebijakan model serta enforcement teknis dapat menciptakan fondasi yang lebih kuat untuk TEKNOLOGI autonomous agent.
Kesimpulan, NVIDIA OpenShell Membawa Arah Baru untuk Keamanan Agentic AI
NVIDIA OpenShell memperlihatkan bahwa pertumbuhan agentic AI harus disertai pembatasan yang lebih terstruktur. Sandbox, policy yang dapat disesuaikan, pembatasan file serta network, serta kontrol informasi sensitif dapat memberikan batas operasional lebih jelas.
Ke depan, pendekatan pengamanan agent berbasis kebijakan berpotensi mendapat perhatian lebih besar seiring TEKNOLOGI AI agent terhubung dengan lebih banyak sistem perusahaan. Menurut Anda, apakah pembatasan berbasis infrastruktur akan menjadi kebutuhan utama implementasi agentic AI? Sampaikan pendapat Anda mengenai NVIDIA OpenShell dan ikuti pembahasan berikutnya untuk memahami perubahan keamanan AI modern.
